Ваша Windows УЖЕ МАЙНИТ НА ЧУЖОЙ КОШЕЛЁК! Как пиратские сборки обманули миллионы пользователей

Опубликован вход Статьи · воскресенье 04 окт 2026
Tags: #майнинг, #windows, #пиратскаясборка, #криптоджекинг, #троян, #xmrig, #monero, #вирусы, #кибербезопасность, #хакеры, #пиратка, #майнер, #заражение, #криптовалюта, #защитаданных
Tags: #майнинг, #windows, #пиратскаясборка, #криптоджекинг, #троян, #xmrig, #monero, #вирусы, #кибербезопасность, #хакеры, #пиратка, #майнер, #заражение, #криптовалюта, #защитаданных
Скрытый майнинг в сборках Windows: почему ваша «бесплатная» система кому-то платит
Что происходит
Пиратская сборка Windows обещает лёгкую систему без лишнего — вырезанную телеметрию, отключённый Defender, никакого магазина. Внутри часто лежит кое-что другое: скрытый майнер, который тихо жжёт ваш процессор и видеокарту, пока кто-то на другом конце интернета получает криптовалюту на свой кошелёк.
Это не единичные случаи. В 2023 году «Доктор Веб» обнаружила в пиратских сборках Windows 10 троян-стилер Trojan.Clipper.231, который прописался даже в EFI-разделе — обычная переустановка системы помогала не всегда. Microsoft раскрывала кампании из более чем 150 сайтов-двойников известных утилит: HWMonitor, CrystalDiskInfo, FurMark, K-Lite Codec Pack. Поддельные ссылки всплывали даже в ответах ИИ-чатов — скачали программу, получили GPU-майнер. Исследователи из Elastic описали REVSTEALER — инфостилер, который собирает пароли и куки, удаляет себя, но оставляет модуль с XMRig, запущенный внутри системных процессов nslookup.exe и svchost.exe.
Почему именно сборки Windows
Экономика простая. Майнинг на чужом железе — это бесплатное электричество, бесплатное оборудование и нулевой риск для злоумышленника. Пользователь сам скачивает сборку, сам отключает антивирус по инструкции к активатору и сам даёт вредоносному коду права администратора. Не нужно взламывать систему, не нужно обходить сетевую защиту — жертва делает всю работу сама.
Криптоджекинг выгоднее выкупа. По данным «Лаборатории Касперского», один из самых массовых векторов заражения — это установка программ из недоверенных источников и попытка нелегально их активировать. В отличие от программ-вымогателей, которые требуют разовый платёж и сразу привлекают внимание, скрытый майнер может работать месяцами. Исследователи оценивают потенциальный доход от криптоджекинга до $40 500 в месяц при достаточном количестве заражённых машин.
Monero — идеальная валюта для скрытого майнинга. Большинство встроенных майнеров работают не с биткоином, а с Monero (XMR). Monero разработан так, чтобы транзакции было невозможно отследить, а майнинг эффективно идёт на обычных процессорах — не нужна дорогая ASIC-ферма. Инструмент XMRig, на базе которого строят большинство скрытых майнеров, легален и открыт, но его свободно модифицируют: добавляют скрытый запуск, маскировку под системные процессы и защиту от анализа.
Как это работает технически
Схема заражения обычно многоступенчатая:
- Троян-загрузчик попадает в систему вместе со сборкой или активатором. Часто это файл в папке
Windows\Installerс безобидным названием вродеiscsicli.exe. - Дроппер монтирует скрытый EFI-раздел, копирует туда остальные компоненты и удаляет оригиналы с видимого диска.
- Инжектор внедряет майнер в легальный системный процесс (например,
svchost.exeилиlsaiso.exe) с помощью техники Process Hollowing — подмены кода внутри легитимного процесса. - Сам майнер (обычно модифицированный XMRig) подключается к майнинг-пулу и начинает добычу Monero на кошелёк злоумышленника.
Параллельно сборка делает систему «удобной» для майнера: отключает Windows Defender, удаляет службы и задачи Windows Update, прописывает исключения в антивирус. Система перестаёт получать патчи безопасности и не сообщает об этом пользователю.
Некоторые майнеры применяют дополнительные трюки маскировки:
- Пауза при открытии Диспетчера задач — нагрузка падает до нуля, стоит лишь вызвать утилиту. Пользователь видит нормальную картину и закрывает окно.
- Обфусцированные PowerShell-скрипты — код выглядит как обычный системный скрипт, а на деле скачивает и запускает XMRig из памяти, не сохраняя файлов на диск.
- Стеганография — полезная нагрузка прячется внутри картинок JPG или PNG. Скрипт извлекает код из пикселей изображения и исполняет его.
Что помимо майнера
Майнер — не единственный «бонус» в заражённой сборке. В 2023 году Dr.Web нашла в пиратских сборках Windows 10 троян-клипер Trojan.Clipper.231, который подменял адреса криптокошельков в буфере обмена. Пользователь копировал адрес для перевода, клипер незаметно подменял его на адрес злоумышленника — и деньги уходили не туда. На момент публикации через этот троян было украдено примерно 0,73 BTC и 0,08 ETH на сумму около $19 000.
Клипер работал с хитрой задержкой: первые 60 загрузок системы после установки он ничего не делал, чтобы отвести подозрения от ISO-образа. Только потом начинал подмену.
Признаки заражения
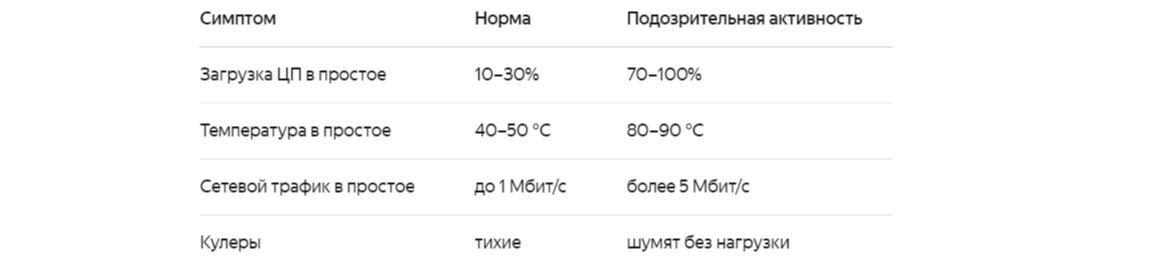
Ключевые признаки того, что в системе сидит майнер:
- Кулеры шумят, а вы ничего не запускали — нагрузка появляется без видимой причины.
- Нагрузка падает при открытии Диспетчера задач — верный маркер, часть майнеров следит за запуском утилиты.
- Подозрительный процесс из AppData или Temp — системные файлы живут в
C:\Windows\System32, а майнеры часто прячутся во временных папках. - Постоянные сетевые соединения с неизвестными адресами — майнер общается с пулом по TCP, и это соединение не прекращается.
- Подменённый svchost.exe — настоящий живёт только в
C:\Windows\System32, а его родительский процесс —services.exe. Подделка запускается из AppData, её родитель —explorer.exe, а цифровой подписи нет.
Что делать
Не доводить до заражения:
- Ставите систему из оригинального ISO с серверов Microsoft. Это та же Windows, только без чужих правок.
- Не возвращаетесь к активаторам — нелегальная активация остаётся одним из главных векторов заражения.
- Если нужна система полегче без магазина и Xbox — есть официальный путь: Windows 11 LTSC.
Если сборка уже стоит:
- Откройте Process Explorer от Microsoft — он показывает дерево процессов, путь к файлу, командную строку запуска и подпись.
- Проверьте автозапуск через Sysinternals Autoruns — показывает службы, драйверы, задания и расширения оболочки, недоступные в стандартной вкладке «Автозагрузка».
- Запустите полное сканирование в «Безопасности Windows». Если майнер возвращается — используйте Microsoft Defender Offline, который проверяет систему до полной загрузки Windows.
- Для разовой проверки подойдут KVRT или Dr.Web CureIt.
Удаление состоит из трёх шагов: остановить процесс, удалить файл, отключить механизм запуска. Если пропустить последний — майнер вернётся после перезагрузки. Если не закрыть причину заражения — он вернётся уже под другим именем.
Как может помочь «Макс, спасай!»
Если вы обнаружили майнер в своей системе, но не готовы разбираться с Process Explorer, Autoruns и ручным удалением — есть сервисы, которые делают это за вас. Один из них — «Макс, спасай!», (сами догадались кто это)
Как это работает:
Мастер подключается к вашему компьютеру через интернет и решает задачу удалённо — везти ПК в сервис или вызывать кого-то домой не нужно. Это особенно удобно, если у вас ноутбук или вы живёте не в крупном городе.
Что сервис может сделать в контексте статьи:
- Найти скрытый майнер. Мастер проверит автозагрузку, службы, планировщик задач и процессы — в том числе те, что маскируются под системные. То, что вы бы делали вручную через Sysinternals, специалист сделает за вас.
- Удалить вредоносное ПО. Остановить процесс, удалить файлы, вычистить записи из реестра и планировщика, убрать хвосты из EFI-раздела.
- Проверить систему на клиперы и стилеры. Если в сборке был майнер — с высокой вероятностью там есть и другие трояны. Мастер проверит буфер обмена, расширения браузеров, папки автозапуска.
- Восстановить защиту. Включить Windows Defender, вернуть обновления, убрать антивирусные исключения, которые сборка прописала для майнера.
- Переустановить Windows из оригинального образа. Если система заражена слишком глубоко — проще поставить чистую Windows с нуля, чем выковыривать трояны по одному. Мастер сделает это удалённо и поможет перенести данные.
Сколько стоит: до 30 минут работы мастера — 500 ₽, далее — по тарифу сервиса. Этого времени достаточно, чтобы провести базовую диагностику и удалить простые вредоносные программы.
Контакты: телефон +7 (915) 974-29-44, сайт po-udalenke.ru.
Итог
«Лёгкая» сборка из торрентов — это чужая система с неизвестным набором изменений. Иногда внутри правда только вырезанные сервисы, и тогда экономия реальна. Но всё чаще вместе с «облегчением» вы получаете скрытый майнер, клипер и отключённую защиту. Платить за эту «бесплатную» систему придётся данными и электричеством.
Оригинальный ISO с серверов Microsoft стоит ноль рублей. Скрытый майнер стоит вам процессора, видеокарты и счёта за электричество — разницу посчитайте сами.
0
Комментарии